En esta página
Las landing zones en AWS se han convertido en una práctica esencial para las empresas que buscan establecer una infraestructura de nube segura, escalable y eficiente. En este artículo, exploraremos qué son las landing zones, sus beneficios y cómo implementarlas en AWS, con ejemplos prácticos para una mejor comprensión y referencias a los pilares del Well-Architected Framework de AWS.
¿Qué es una landing zone en AWS?
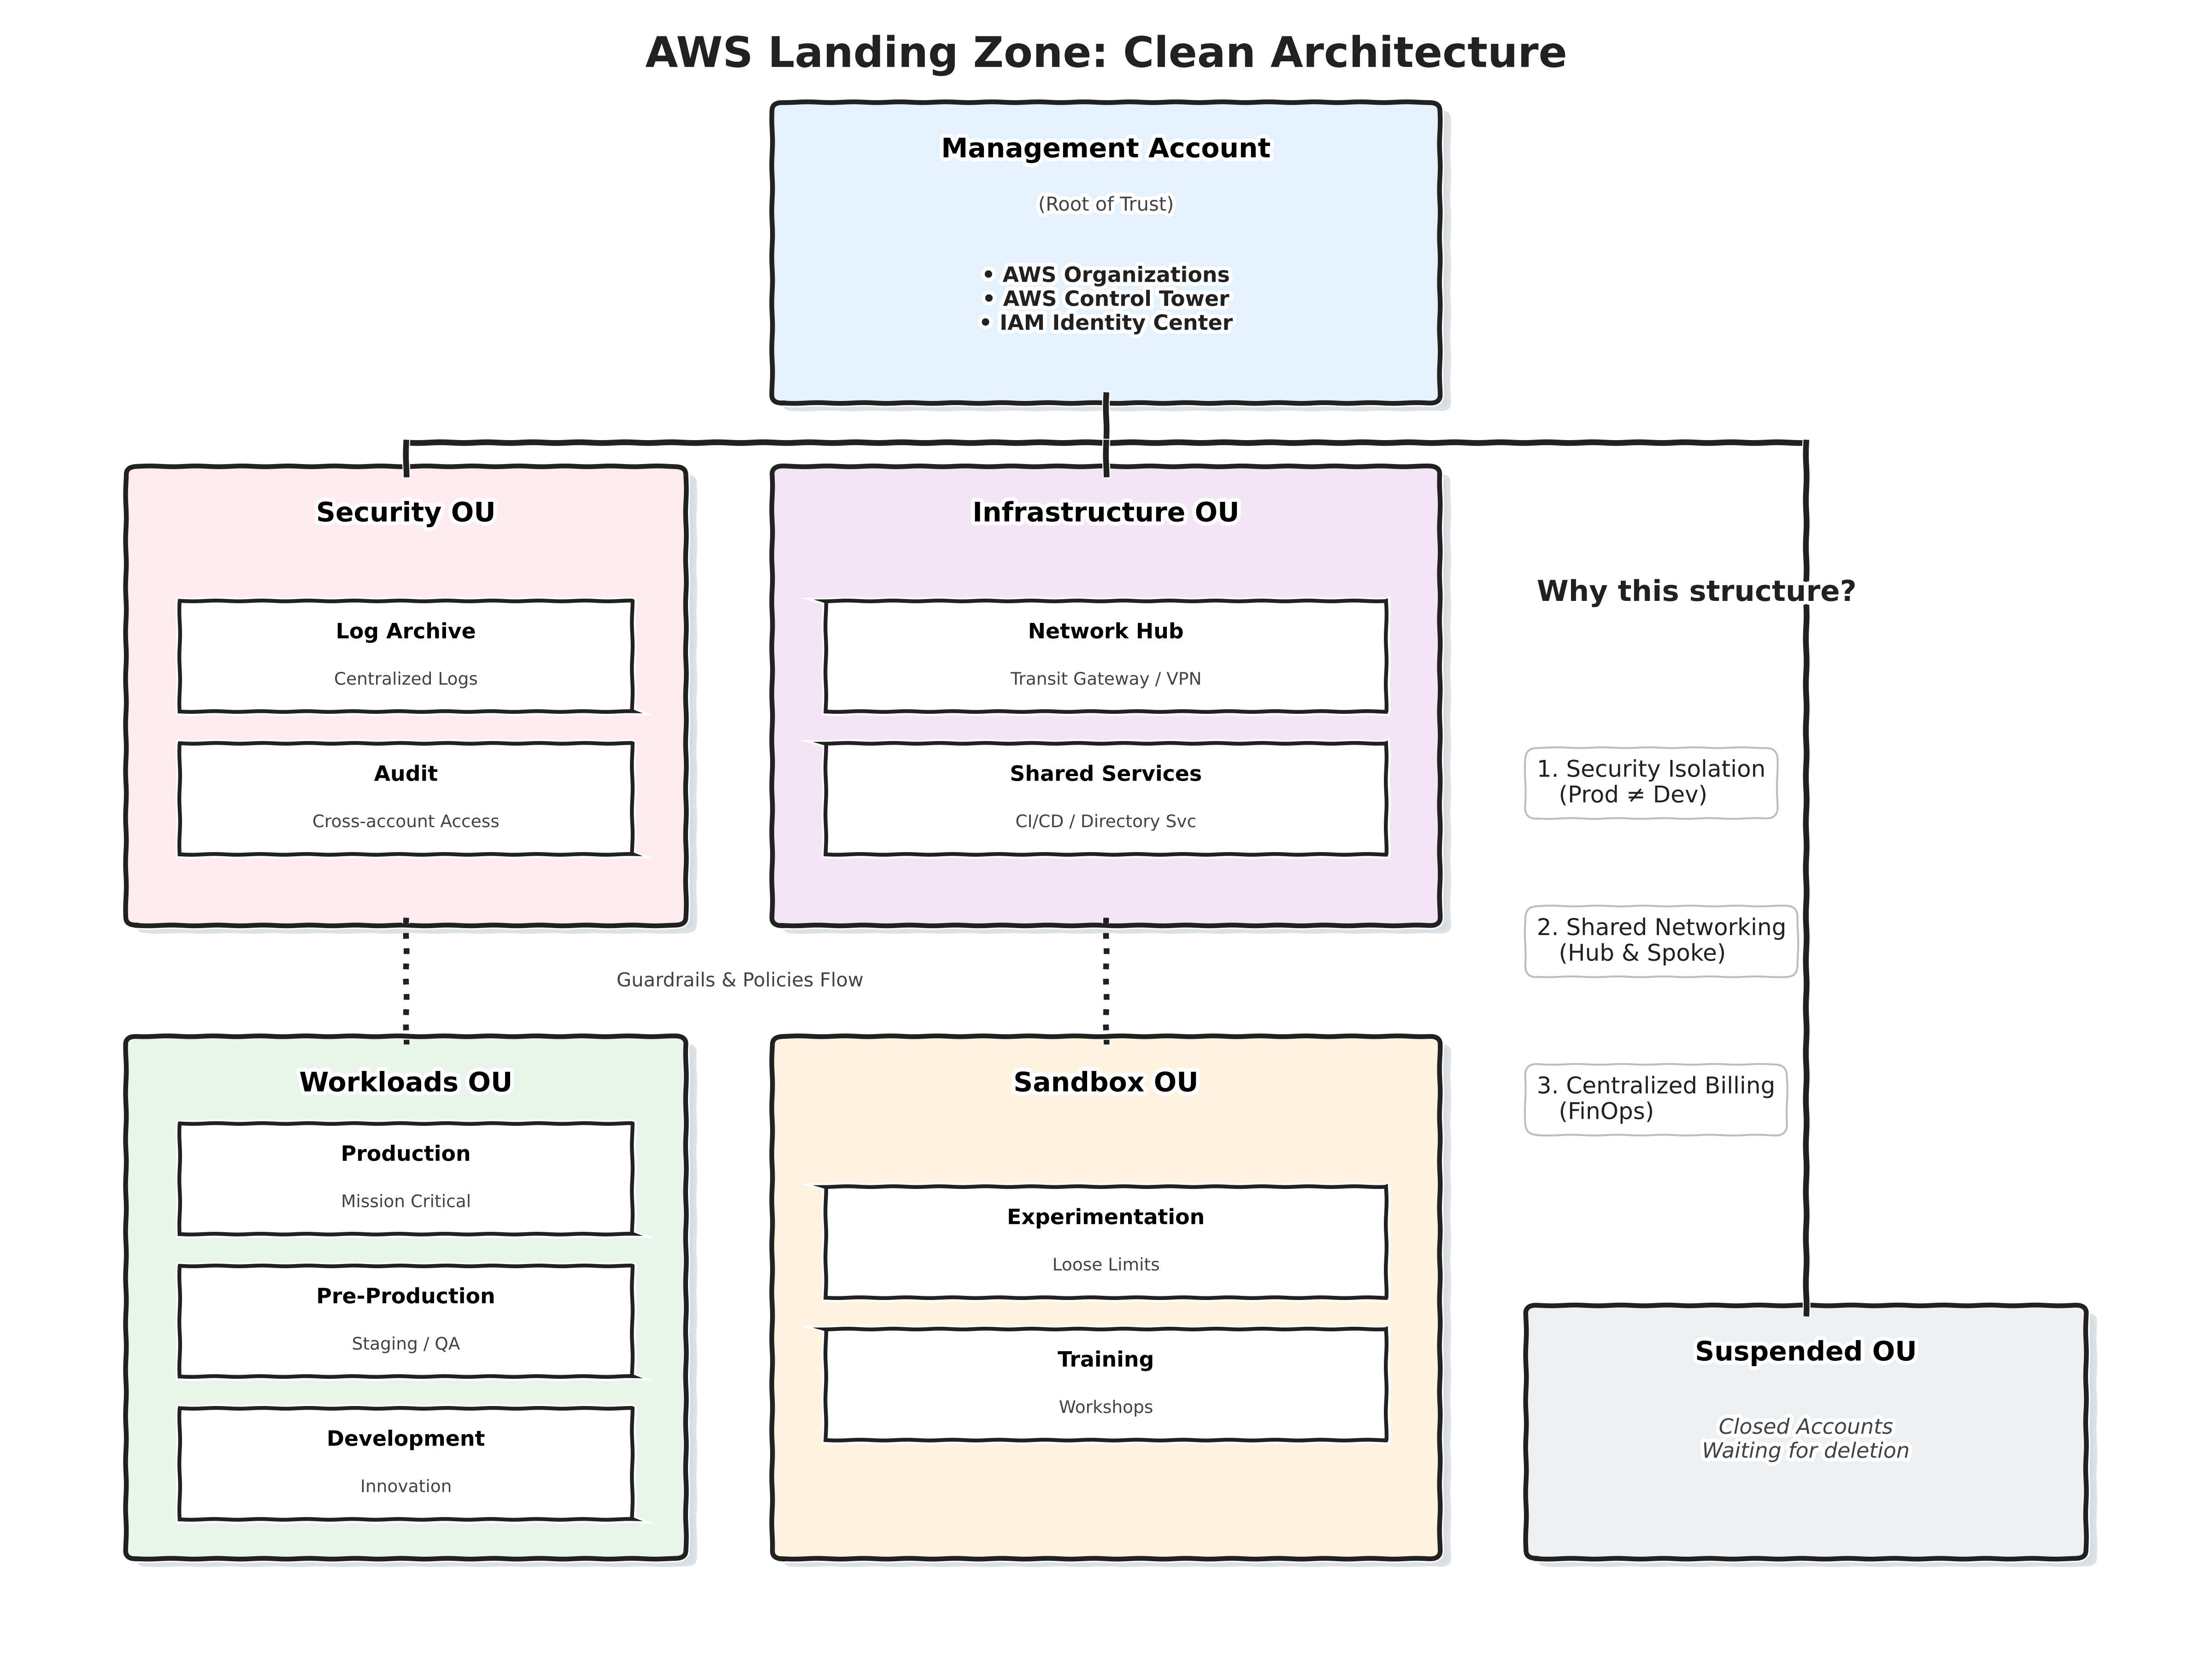
Una landing zone es un entorno configurado en AWS que establece los fundamentos de seguridad, redes y cuentas necesarios para comenzar a desplegar y gestionar cargas de trabajo en la nube. Este entorno inicial incluye las mejores prácticas y configuraciones recomendadas por AWS para garantizar que las organizaciones puedan operar de manera segura y eficiente desde el primer día.
Beneficios de las landing zones
Seguridad mejorada: Al establecer una landing zone, se configuran automáticamente políticas de seguridad y acceso que ayudan a proteger tus recursos en AWS desde el inicio.
Escalabilidad: Proporciona una base escalable que puede crecer con tu organización, permitiendo añadir nuevas cuentas y recursos sin comprometer la seguridad o la gestión.
Cumplimiento: Facilita el cumplimiento de normativas y estándares de la industria al establecer controles y auditorías desde el principio.
Gestión eficiente: Simplifica la gestión de múltiples cuentas y recursos en AWS mediante la automatización y la centralización de políticas y configuraciones.
Componentes de una landing zone
Una landing zone en AWS típicamente incluye los siguientes componentes:
AWS Organizations: Un servicio para gestionar múltiples cuentas de AWS de manera centralizada.
AWS Control Tower: Una herramienta que facilita la configuración, la gobernanza y la escalabilidad de tu landing zone.
Cuentas de seguridad y registro: Cuentas separadas para la gestión de la seguridad y la recopilación de registros, aisladas de las cuentas de producción.
Redes: Configuración de redes privadas virtuales (VPC), subredes y gateways para asegurar la conectividad y la seguridad.
Políticas de seguridad: Implementación de políticas de IAM, AWS Config y CloudTrail para la auditoría y el monitoreo continuo.
Implementación de una landing zone en AWS
Paso 1: configuración inicial con AWS Control Tower
Ejemplo: configuración con AWS Control Tower
AWS Control Tower simplifica la creación de una landing zone. Para comenzar:
Accede a la consola de AWS Control Tower.
Sigue el asistente de configuración para crear una organización y las cuentas necesarias. Por ejemplo, crea cuentas para "Producción", "Desarrollo" y "Seguridad".
Define las políticas y reglas de gobernanza que se aplicarán a todas las cuentas dentro de la organización.
aws organizations create-account --email seguridad@example.com --account-name "Cuenta de Seguridad"
Paso 2: configuración de redes
Ejemplo: configuración de una VPC
Configura las redes para tu landing zone:
Crea una VPC con subredes públicas y privadas.
aws ec2 create-vpc --cidr-block 10.0.0.0/16
aws ec2 create-subnet --vpc-id vpc-1a2b3c4d --cidr-block 10.0.1.0/24 --availability-zone us-west-2a
aws ec2 create-subnet --vpc-id vpc-1a2b3c4d --cidr-block 10.0.2.0/24 --availability-zone us-west-2b
Configura gateways y tablas de enrutamiento para gestionar el tráfico.
aws ec2 create-internet-gateway
aws ec2 attach-internet-gateway --vpc-id vpc-1a2b3c4d --internet-gateway-id igw-1a2b3c4d
aws ec2 create-route-table --vpc-id vpc-1a2b3c4d
aws ec2 create-route --route-table-id rtb-1a2b3c4d --destination-cidr-block 0.0.0.0/0 --gateway-id igw-1a2b3c4d
Implementa políticas de seguridad para controlar el acceso a tus recursos.
Paso 3: establecimiento de políticas de seguridad
Ejemplo: configuración de políticas de IAM
Implementa las políticas de seguridad necesarias:
Configura roles y políticas de IAM para gestionar el acceso.
aws iam create-role --role-name SeguridadRole --assume-role-policy-document file://trust-policy.json
aws iam attach-role-policy --role-name SeguridadRole --policy-arn arn:aws:iam::aws:policy/SecurityAudit
Implementa AWS Config para monitorear la configuración de recursos.
aws configservice put-configuration-recorder --configuration-recorder name=default,roleARN=arn:aws:iam::123456789012:role/ConfigRole
aws configservice start-configuration-recorder --configuration-recorder-name default
Habilita CloudTrail para la auditoría y el seguimiento de actividades.
aws cloudtrail create-trail --name MiTrail --s3-bucket-name mi-trail-bucket
aws cloudtrail start-logging --name MiTrail
Paso 4: monitoreo y gestión
Ejemplo: configuración de monitoreo con CloudWatch
Asegúrate de que tu landing zone se monitorea y gestiona adecuadamente:
Configura Amazon CloudWatch para el monitoreo de métricas y registros.
aws logs create-log-group --log-group-name MiLogGroup
aws logs create-log-stream --log-group-name MiLogGroup --log-stream-name MiLogStream
Implementa AWS GuardDuty para la detección de amenazas.
aws guardduty create-detector --enable
Utiliza AWS Security Hub para una visión centralizada de la seguridad de tus recursos.
aws securityhub enable-security-hub
Pilares del Well-Architected Framework de AWS
Las landing zones en AWS están diseñadas para alinearse con los cinco pilares del Well-Architected Framework de AWS:
Excelencia operativa: Las landing zones proporcionan herramientas y procesos que permiten realizar operaciones de manera eficiente y monitorear el rendimiento.
Seguridad: Establecer una landing zone ayuda a implementar políticas de seguridad y controles de acceso desde el inicio, protegiendo los datos y recursos de la organización.
Fiabilidad: Con una base bien configurada, las landing zones aseguran que los sistemas puedan recuperarse de fallos y cumplir con los requisitos de disponibilidad.
Eficiencia del rendimiento: Las landing zones permiten optimizar el uso de recursos, asegurando que las aplicaciones funcionen de manera eficiente en la nube.
Optimización de costos: Al centralizar la gestión y automatizar configuraciones, las landing zones ayudan a gestionar y controlar los costos de manera efectiva.
Conclusión
Las landing zones en AWS son fundamentales para cualquier organización que desee una infraestructura de nube bien gestionada y segura. Proporcionan una base sólida que facilita la escalabilidad, mejora la seguridad y asegura el cumplimiento desde el primer día. Siguiendo las mejores prácticas y utilizando herramientas como AWS Control Tower, puedes establecer una landing zone eficiente y robusta que soporte las necesidades de tu negocio a largo plazo.
Implementar una landing zone con ejemplos prácticos como los mostrados aquí te permitirá comprender mejor el proceso y garantizar que tu entorno en AWS esté bien configurado desde el principio. Además, alinear tu infraestructura con los pilares del Well-Architected Framework de AWS asegurará que tus sistemas sean seguros, fiables y eficientes.
Sigue leyendo
Artículos relacionados
Novedades de AWS, Azure, GCP y OCI — 15 al 20 de septiembre de 2026
Descubre las novedades de AWS, Azure, Google Cloud y OCI del 15 al 20 de septiembre de 2026: Kubernetes, bases de datos, observabilidad, seguridad y networking.
Kubernetes Troubleshooting: Health Checks, Readiness, Liveness y Startup Probes
Aprende a solucionar problemas con readiness, liveness y startup probes en Kubernetes, incluyendo timeouts, restart loops, health checks y cascading failures.
Kubernetes Troubleshooting: Networking, Services, DNS, NetworkPolicy, Ingress y CNI
Aprende a solucionar problemas de networking en Kubernetes siguiendo el tráfico desde Pods y Services hasta EndpointSlices, DNS, NetworkPolicy, Ingress, Gateway API y CNI.
Comentarios