In this page
En el dinámico mundo del desarrollo en la nube, la eficiencia y la seguridad son primordiales. AWS Well-Architected Review es una herramienta esencial para cualquier organización que busque optimizar su arquitectura en la nube.
El AWS Well-Architected Review (WAR) es un enfoque sistemático para evaluar sistemas en la nube de AWS con respecto a un conjunto de buenas prácticas. Esta revisión está diseñada para proporcionar a los desarrolladores una comprensión clara del rendimiento de sus aplicaciones en la nube, identificando áreas de mejora para garantizar la máxima calidad en los entregables. Veamos cómo funciona.
En el dinámico mundo de la computación en la nube, donde la agilidad y la escalabilidad son esenciales, es fundamental priorizar la calidad y la eficiencia de las aplicaciones en la nube. La implementación del AWS Well-Architected Review (WAR) ha proporcionado a las organizaciones un marco sistemático para evaluar y mejorar sus arquitecturas en la nube. Además de mejorar la calidad del desarrollo de aplicaciones en la nube, estas evaluaciones son cruciales para maximizar la rentabilidad del despliegue en la nube.
Roles cruciales en el ciclo de vida del desarrollo de software (SDLC)
Planificación y análisis: Durante las etapas iniciales del SDLC, la revisión ofrece orientación para tomar decisiones informadas sobre el diseño de la arquitectura, ayudando a planificar sistemas eficientes y escalables.
Diseño y desarrollo: Las mejores prácticas de la revisión guían a los desarrolladores en el diseño de aplicaciones robustas, eficientes y seguras, garantizando un alto rendimiento y una gestión eficiente de los costos.
Pruebas: La revisión ayuda a identificar posibles problemas y vulnerabilidades en el sistema, permitiendo a los desarrolladores abordarlos durante la fase de pruebas.
Despliegue y mantenimiento: Después del despliegue, la revisión sirve como una herramienta de mejora continua, ayudando a identificar áreas de refinamiento y optimización.
Seis pilares del marco Well-Architected de AWS
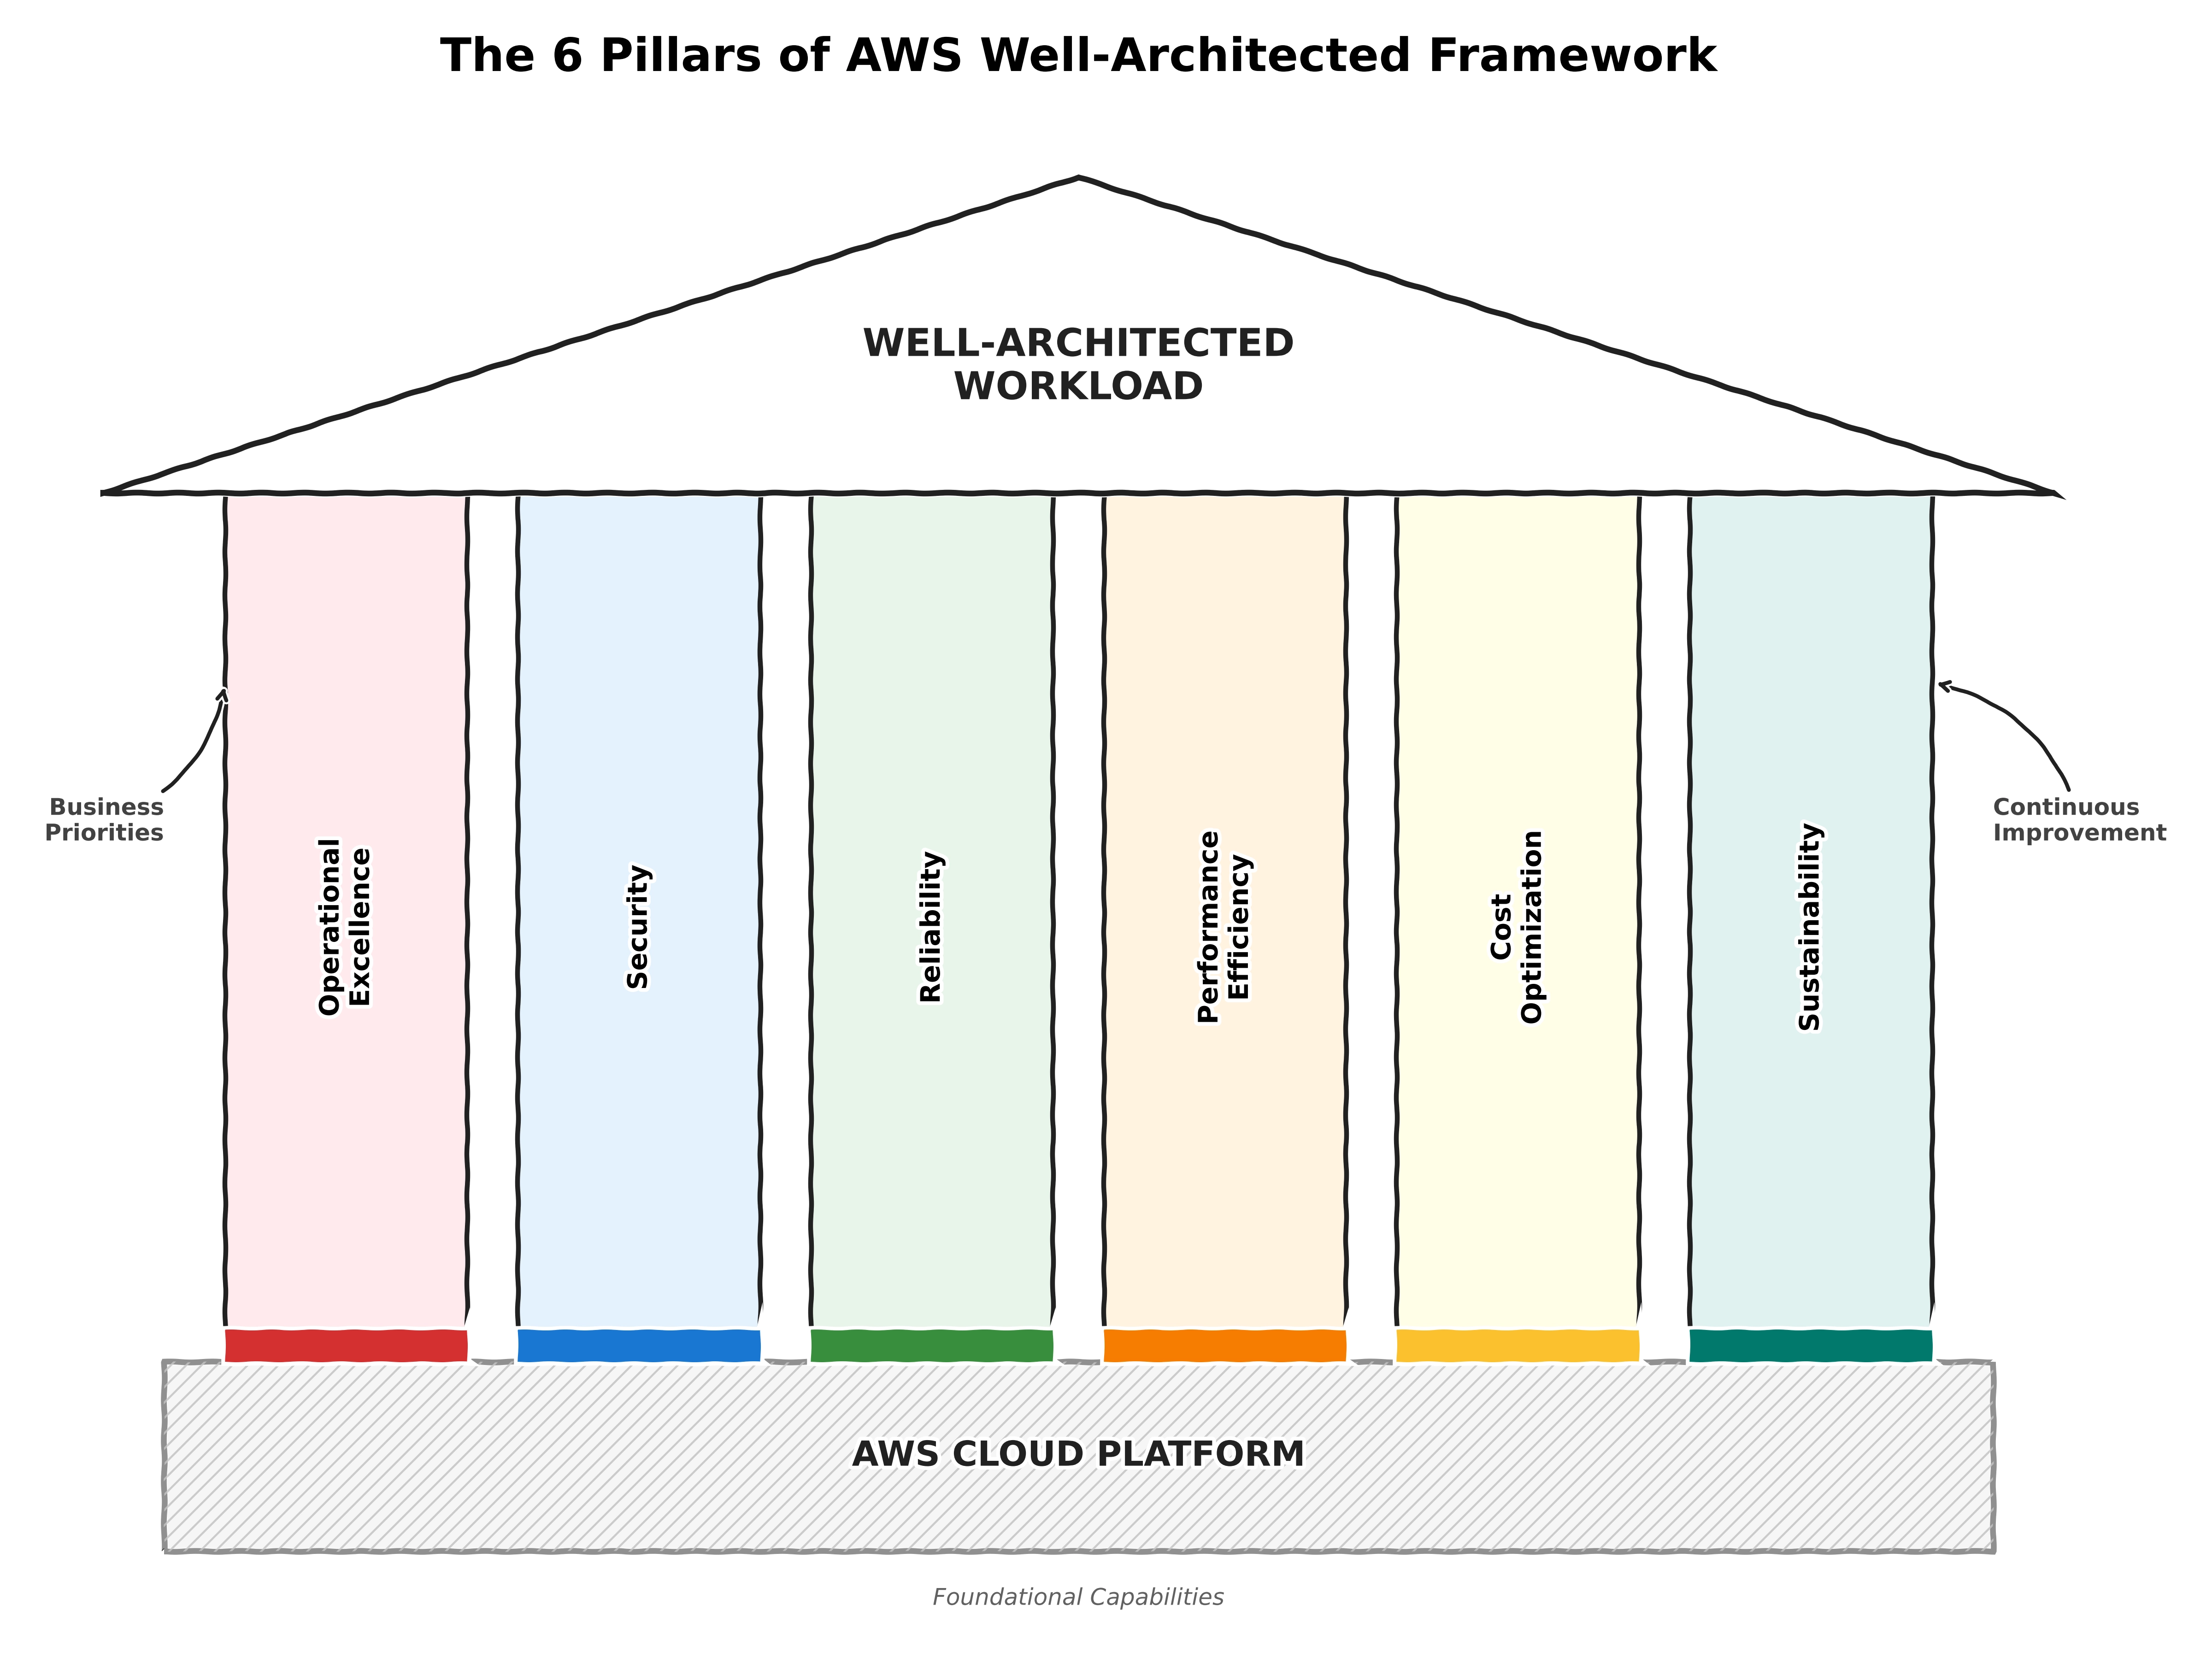
El AWS Well-Architected Review se basa en un marco bien estructurado que se sustenta en seis pilares:
Excelencia operativa: Se enfoca en operar y monitorear sistemas para entregar valor comercial y mejorar continuamente los procesos.
Seguridad: Se centra en proteger la información y los sistemas.
Fiabilidad: Resalta la capacidad de prevenir y recuperarse rápidamente de fallos para cumplir con la demanda comercial y del cliente.
Eficiencia en el rendimiento: Se enfoca en utilizar los recursos de TI y computación de manera eficiente.
Optimización de costos: Se concentra en evitar costos innecesarios.
Sostenibilidad: AWS ha introducido la sostenibilidad como el sexto pilar, con énfasis en el uso de energías renovables y la reducción de la huella de carbono.
Algunas mejores prácticas del marco Well-Architected de AWS
Realizar operaciones como código: Implementar servicios de infraestructura como configuración y código para que puedan ser alterados o trasladados a diferentes entornos según las necesidades futuras.
Documentar todo: Esto ayuda a los usuarios futuros a entender mejor el código y la configuración.
Hacer cambios pequeños y reversibles con frecuencia: Evita códigos confusos, largos y difíciles de depurar durante el desarrollo.
Refinar los procedimientos operativos con frecuencia: Ayuda a optimizar el código y la gestión de costos según sea necesario.
Anticipar fallos: Mejora los procedimientos de validación para romper el código y así poder solucionarlo temprano.
Aprender de todos los fallos operativos: Evita repetir errores y mejora la capacidad de desarrollar código de calidad.
Facilitando una migración eficiente a la nube
Imagina que una tienda minorista o una organización bancaria está planificando migrar su centro de datos local a una nube pública como AWS. La compañía tiene una arquitectura compleja con múltiples aplicaciones, servicios de integración, bases de datos y dependencias. Aquí es donde AWS WAR puede mejorar la eficiencia del proceso de migración a la nube.
Definir la carga de trabajo: Identificar las aplicaciones, las bases de datos y otros componentes, así como las dependencias entre ellos.
Definir el equipo central: Incluir a personas con un conocimiento profundo de la carga de trabajo y su arquitectura.
Decidir sobre los pilares y las lentes de AWS: Según la naturaleza de la carga de trabajo, el equipo decidirá qué pilares y lentes son más relevantes.
Realizar la revisión: Usar la herramienta AWS Well-Architected para responder una serie de preguntas relacionadas con los pilares y las lentes elegidos, e identificar cualquier problema de alto riesgo (HRI).
Crear un plan de mejora: A partir de los resultados de la revisión, el equipo creará un plan de mejora para abordar los problemas de alto riesgo identificados.
Mejores prácticas para implementar AWS WAR
Aprovechar la herramienta gratuita: La herramienta AWS Well-Architected compara la configuración con las mejores prácticas, como un chequeo de seguridad y eficiencia para tu infraestructura en la nube.
Seis pilares, un objetivo: WAR evalúa sistemáticamente estos pilares para identificar áreas de mejora, asegurando la salud óptima de tu entorno en la nube desde diferentes ángulos.
Enfocarse en las grandes amenazas: Prioriza los riesgos potenciales, como una política IAM demasiado permisiva.
La colaboración es clave: La revisión involucra a desarrolladores y partes interesadas para comprender sus necesidades y adaptar las recomendaciones.
Plan de acción claro: Los hallazgos de la revisión se traducen en una hoja de ruta con pasos para abordar cada riesgo u oportunidad de mejora.
Errores comunes al usar AWS WAR
Falta de consistencia y profundidad: El proceso debe ser consistente y exhaustivo.
Tratarla como una auditoría: La revisión debe ser un proceso ligero que fomente la conversación sobre la arquitectura.
Descuidar los principios de diseño y los pilares: No seguir los principios y pilares del marco puede llevar a pasar por alto áreas críticas.
Revisiones infrecuentes: AWS recomienda realizar la revisión cada 12–18 meses para asegurar que las arquitecturas estén alineadas con las mejores prácticas.
No incorporar estrategias de mejora: Es crucial priorizar un plan para abordar los problemas y las oportunidades identificados.
Uso inadecuado de la herramienta Well-Architected: Utilizar plenamente la herramienta permite evaluar la arquitectura en la nube con respecto a las mejores prácticas, identificar oportunidades de mejora y hacer un seguimiento del progreso a lo largo del tiempo.
Falta de alineación con los procesos de revisión de sistemas de AWS: Asegurar que el proceso de revisión esté alineado con los procesos integrados de revisión de sistemas de AWS.
Ahorro de costos con AWS WAR
AWS Well-Architected Review puede generar ahorros significativos al identificar áreas de optimización y reducción de desperdicios de la siguiente manera:
Dimensionamiento adecuado de recursos: Evaluar la utilización de recursos y descubrir instancias sobreaprovisionadas que podrían escalarse o detenerse durante las horas de menor demanda.
Identificación de recursos no utilizados: Detectar recursos inactivos y recomendar estrategias como detenerlos o utilizar instancias spot.
Optimización de tipos de instancia: Identificar configuraciones que exceden las necesidades reales y sugerir tipos de instancia más adecuados.
Aprovechamiento de instancias reservadas y planes de ahorro: Analizar cargas de trabajo predecibles y sugerir instancias reservadas o planes de ahorro para asegurar descuentos significativos.
Descubrimiento de servicios ineficientes: Identificar alternativas más rentables para servicios utilizados.
Incorporar el AWS Well-Architected Review en el SDLC puede mejorar significativamente la calidad de los entregables de software en la nube. Al proporcionar un conjunto de mejores prácticas y principios orientadores, ayuda a los desarrolladores a diseñar, probar y operar sistemas confiables, eficientes y rentables en AWS. Así, es una herramienta invaluable para cualquier organización que busque optimizar su uso de la nube de AWS.
Keep reading
Related articles
Novedades de AWS, Azure, GCP y OCI — 15 al 20 de septiembre de 2026
Descubre las novedades de AWS, Azure, Google Cloud y OCI del 15 al 20 de septiembre de 2026: Kubernetes, bases de datos, observabilidad, seguridad y networking.
Kubernetes Troubleshooting: Networking, Services, DNS, NetworkPolicy, Ingress y CNI
Aprende a solucionar problemas de networking en Kubernetes siguiendo el tráfico desde Pods y Services hasta EndpointSlices, DNS, NetworkPolicy, Ingress, Gateway API y CNI.
Novedades de AWS, Azure, GCP y OCI — 8 al 14 de septiembre de 2026
Las novedades más importantes de AWS, Azure, Google Cloud y OCI del 8 al 14 de septiembre de 2026: troubleshooting, networking, serverless, seguridad, Kubernetes, observabilidad y disaster recovery.
Comments